

GMOグループ各社の株価が相次いで急落 顧客情報流出と補償負担に加え、管理体制にも疑問
GMOインターネットグループが、サイバーセキュリティを巡って厳しい視線にさらされている。10月26日の株式市場では、同グループの上場各社が相次いで下落。GMOインターネットグループは前日比15.65%安と大幅続落し、傘下のGMOインターネットは14.87%安で年初来安値を更新した。サーバー管理や電子印鑑サービスなどを手がけるGMOグローバルサイン・ホールディングスも6.94%安となった。
背景にあるのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」で発生したサイバー攻撃・不正アクセスだ。同社は10月20日、一部のサーバー環境に不正なプログラムが設置されていることを確認。その後の調査で、サービスのシステムにセキュリティ上の問題が存在し、不正アクセスと顧客情報が外部に持ち出された事実を確認したと公表した。
同社はサービス利用者全員に一律5000円の「見舞金」を支払う方針を示したほか、不正アクセスに起因すると認めた不正取引による実現損失についても、取引の差損や手数料などを補償するとしている。被害の全容や補償に伴う費用負担が見通せない中、業績への影響も懸念される。
さらに、攻撃者側から100万ドルの金銭を要求されたことや、社内エンジニアが以前からセキュリティ上の脆弱性を把握していたにもかかわらず、適切な対応が取られていなかったことが、熊谷正寿グループ代表の謝罪ブログなどで明らかになった。サイバー攻撃そのものに加え、問題を未然に防ぐための管理体制にも疑問が向けられている。
皮肉なのは、GMOインターネットグループがサイバーセキュリティの重要性を自ら大々的に発信してきたことだ。同グループは2026年3月5日、日本最大級とするカンファレンス「第3回GMO大会議・春・サイバーセキュリティ2026」を開催。会場には1643人が参加し、オンライン・アーカイブ視聴は4000回を超えたという。高市早苗総理大臣からメッセージが寄せられ、小泉進次郎防衛大臣もビデオメッセージを送っていた。
同イベントでは、「『爆速経営』と『堅牢な守り』は両立できるのか?」をテーマとしたパネルディスカッションも実施していた。サイバーセキュリティを巡る議論を主催し、その重要性を訴えてきたグループ自身が、傘下サービスのセキュリティ上の問題と顧客情報の流出を公表することになった。
GMOインターネットグループは今回、サイバー攻撃を未然に防ぐ「能動的サイバー防御」の適用に向け、政府関係機関への要請を開始したことも明らかにしている。外部からの攻撃への対策を政府に求める一方、まず問われるのは、自社サービスの安全性をどう確保し、顧客の信頼をどう取り戻すかだ。セキュリティを掲げる企業として、その対応が厳しく見られることになりそうだ。
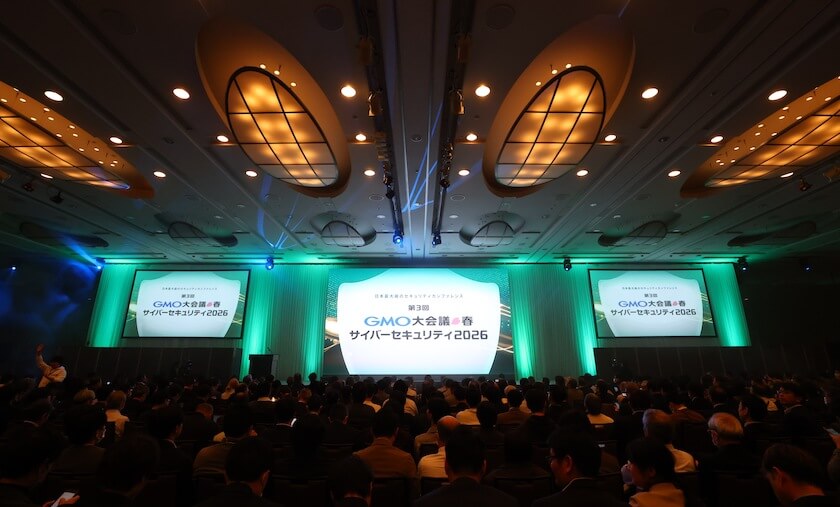 「第3回GMO大会議・春・サイバーセキュリティ2026」